Die Studie erschien im Fachjournal Software Quality Journal. Für ihre Untersuchung analysierten die Wissenschaftler etwa 400 gemeldete Sicherheitslücken in Fahrzeugsoftware aus den Jahren 2022 bis 2024 und verglichen die Ergebnisse mit dem vorangegangenen Jahrzehnt. Demnach hat sich der Anteil der Schwachstellen in Apps, Webseiten und Cloud-Diensten nahezu verdreifacht. Dadurch seien nicht nur Fahrzeuge potenziell angreifbar, sondern auch sensible Nutzerdaten gefährdet.
Gefahr für Fahr- und Nutzerdaten
Die Forscherin Basu erklärte, über die vernetzten Systeme ließen sich Informationen darüber gewinnen, wo Menschen wohnten und wann sowie wohin sie führen. Das Risiko bestehe daher nicht nur in einer möglichen Manipulation von Fahrzeugfunktionen, sondern auch im Zugriff auf persönliche Lebensdaten.
Cloud-Dienste als Einfallstor
Als Beispiel verweisen die Wissenschaftler auf einen Ende 2024 bekannt gewordenen Vorfall beim Volkswagen-Konzern. Dabei waren Daten von rund 800.000 Elektroautos der Marken VW, Audi, Seat und Skoda über Monate im Internet zugänglich. Die Schwachstelle lag nach Angaben der Forscher in einem Cloud-Dienst zur Verarbeitung von Fahrzeugdaten. Betroffen waren unter anderem GPS-Daten sowie Kontaktdaten von Fahrzeughaltern. Die Sicherheitslücke wurde geschlossen, bevor ein Missbrauch bekannt wurde.
Alte Probleme bestehen fort
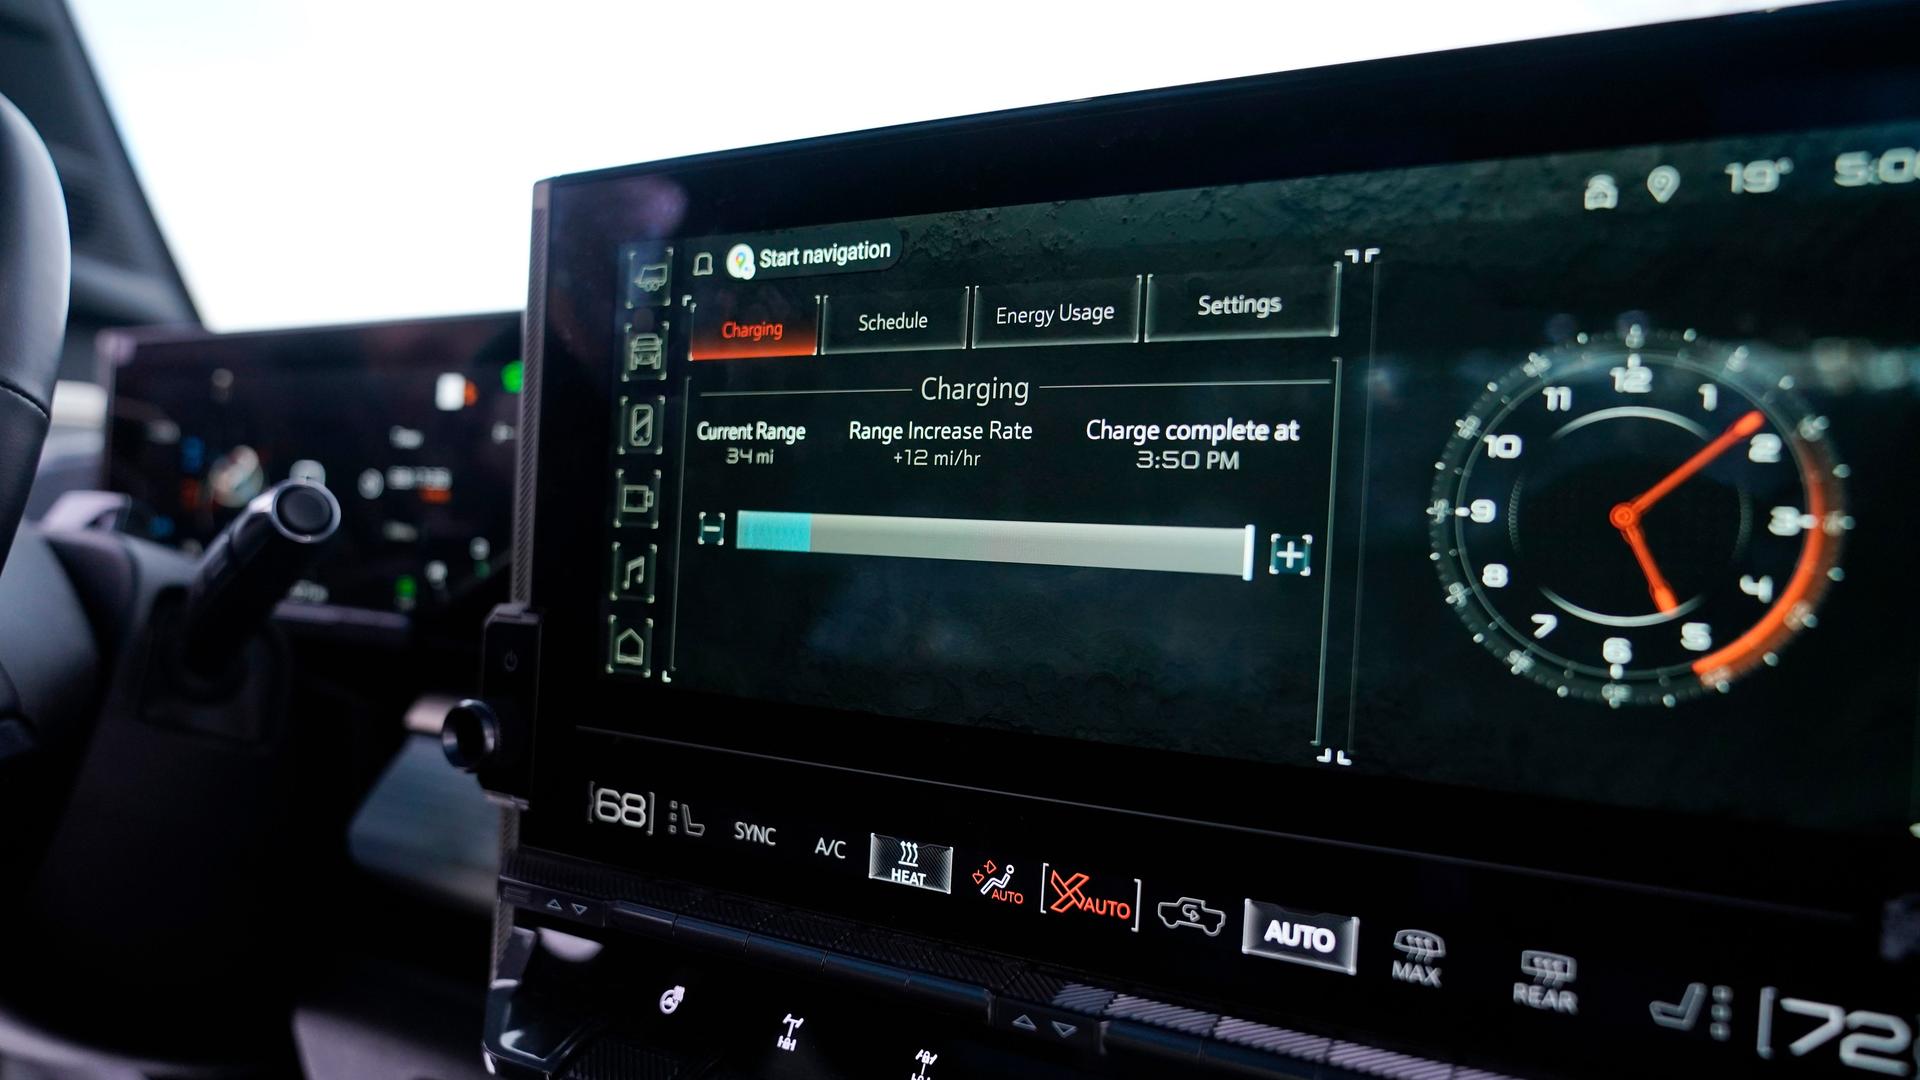
Als besonders kritischen Bereich nennen die Forscher zudem die Infotainment-Systeme von Fahrzeugen. Bereits 2015 hatten Sicherheitsexperten bei einem Test eines Jeep Cherokee gezeigt, dass sich über das Multimedia-System Zugriff auf weitere Fahrzeugsysteme erlangen lässt. Nach Einschätzung der Autoren treten vergleichbare Schwachstellen auch heute noch auf. Die Wissenschaftler empfehlen den Herstellern, sicherheitsrelevante Fahrzeugsysteme strikt von Infotainment- und Online-Diensten zu trennen. Fahrzeughalter sollten verfügbare Software-Updates zeitnah installieren und auf sichere Passwörter achten.
Diese Nachricht wurde am 22.10.2026 im Programm Deutschlandfunk gesendet.